
Passkey adalah cara masuk ke akun tanpa mengetik password, dan teknologi ini mulai menggantikan password tradisional di banyak layanan. Bayangkan Anda menerima email yang tampak resmi dari bank. Tautannya membawa Anda ke halaman login yang mirip aslinya, dan Anda mengetik username serta password di sana. Beberapa menit kemudian, akun Anda sudah dipakai orang lain.
Kejadian seperti ini bukan karena Anda ceroboh. Password memang punya kelemahan dasar: ia adalah rahasia yang harus diketik, diingat, dan dikirim ke server. Setiap kali rahasia itu berpindah tempat, ada peluang untuk dicuri.
Artikel ini menjelaskan apa itu passkey, cara kerjanya, lima alasan ia mulai menggantikan password tradisional, serta cara mengaktifkannya di perangkat Anda. Anda juga akan menemukan batasan passkey, kesalahan umum, dan contoh kode untuk pengembang.
Daftar Isi
- Apa itu passkey
- Masalah pada password tradisional
- Cara kerja passkey
- 5 alasan passkey menggantikan password tradisional
- Passkey vs password tradisional
- Cara mengaktifkan passkey
- Contoh kode untuk pengembang
- Batasan dan kesalahan umum
- Daftar periksa keamanan akun
- Kesimpulan
Apa Itu Passkey?
Passkey adalah kredensial login berbasis standar FIDO yang menggantikan password dengan pasangan kunci kriptografi. Satu kunci bersifat publik dan disimpan di server layanan. Kunci lainnya bersifat privat dan tetap berada di perangkat atau pengelola passkey Anda.
Menurut FIDO Alliance, passkey dirancang agar selalu kuat, tahan phishing, dan tidak memiliki rahasia bersama antara pengguna dan layanan. Lembaga yang sama juga menyebut passkey dapat menggantikan alur autentikasi multifaktor lama, seperti password ditambah kode OTP lewat SMS.
Saat login, Anda cukup membuka kunci perangkat dengan sidik jari, pemindai wajah, atau PIN. Tidak ada password yang diketik dan tidak ada yang perlu diingat.
Masalah pada Password Tradisional
Password sudah dipakai puluhan tahun, tetapi pola penggunaannya sering berujung pada risiko yang sama:
- Dipakai ulang. Banyak orang memakai password serupa di beberapa situs. Jika satu situs bocor, akun lain ikut terancam.
- Mudah ditebak. Password yang gampang diingat biasanya juga gampang ditebak.
- Rentan phishing. Pengguna bisa tertipu mengetik password di situs palsu.
- Bocor dari server. Jika layanan menyimpan data login yang bisa disalahgunakan, pembobolan satu server berdampak ke banyak pengguna.
- Merepotkan. Lupa password berarti proses reset lewat email atau SMS, dan itu sering membuat orang menyerah.
Cara Kerja Passkey
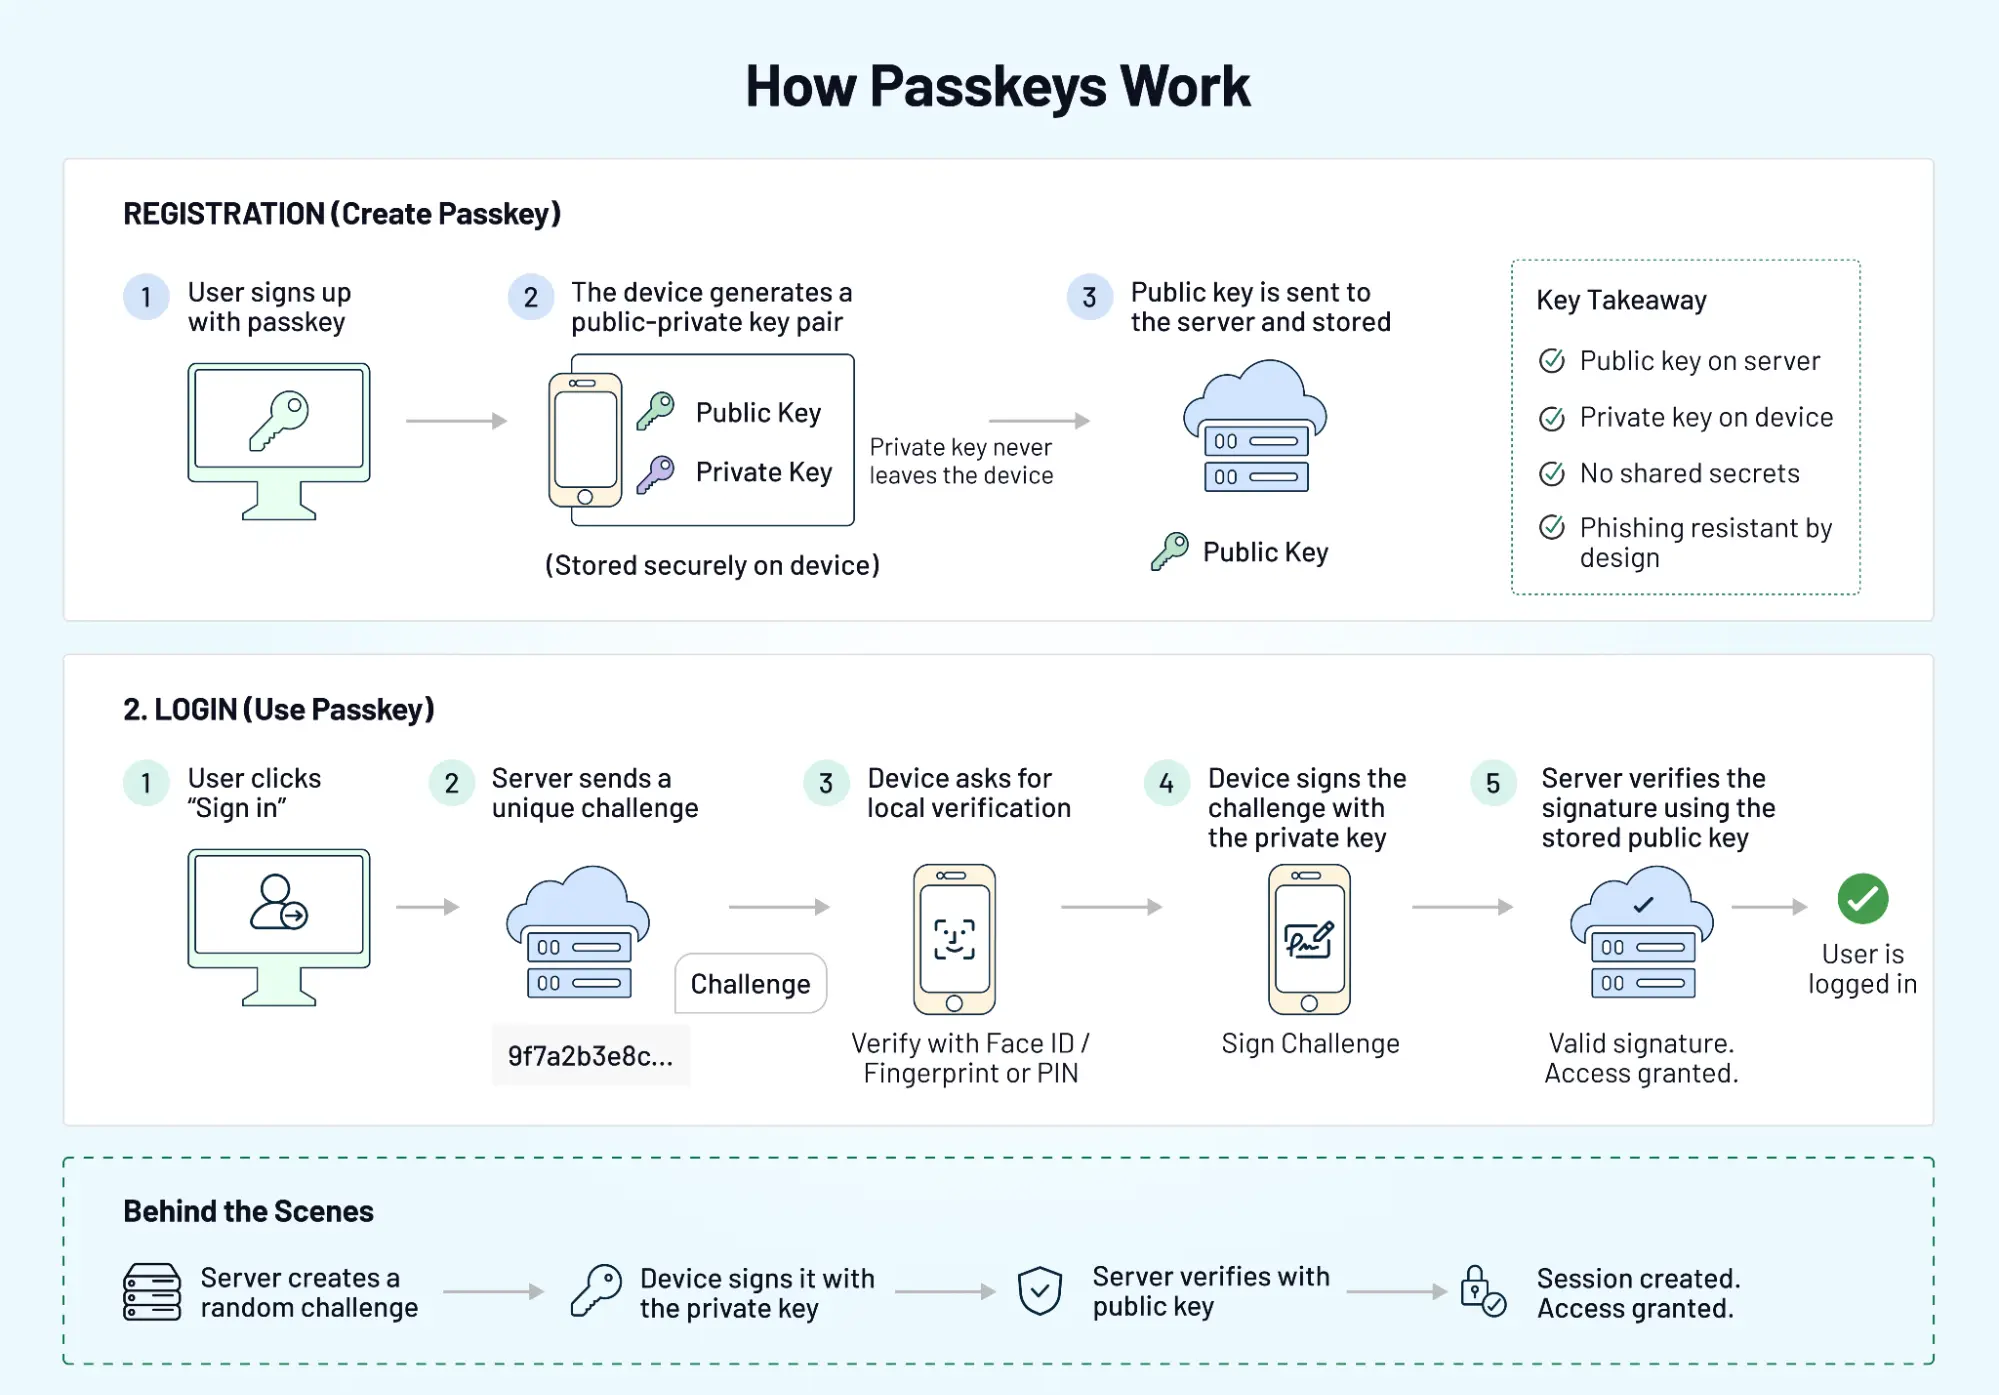
Passkey memakai kriptografi kunci publik. Prosesnya bisa diringkas dalam dua tahap.
- Pendaftaran. Perangkat membuat sepasang kunci khusus untuk satu layanan. Kunci publik dikirim ke layanan, sedangkan kunci privat tetap di perangkat.
- Login. Layanan mengirim tantangan acak. Perangkat menandatanganinya dengan kunci privat setelah Anda memverifikasi diri lewat sidik jari, wajah, atau PIN. Layanan memeriksa tanda tangan itu dengan kunci publik.
Karena kunci privat tidak pernah dikirim, tidak ada yang bisa dicuri dari jaringan. Passkey juga terikat pada domain layanan yang sah, sehingga situs palsu tidak bisa meminta tanda tangan yang berlaku untuk situs asli.
5 Alasan Passkey Mulai Menggantikan Password Tradisional
1. Passkey Tahan terhadap Phishing
Tidak ada password yang bisa Anda ketik di situs palsu. Perangkat hanya menjawab tantangan dari domain yang cocok, sehingga halaman tiruan tidak mendapat apa-apa. Pengguna pun tidak lagi dibebani tugas mengenali situs palsu.
2. Tidak Ada Rahasia Bersama di Server
Server hanya menyimpan kunci publik, yang tidak berguna bagi penyerang tanpa kunci privatnya. Jika database bocor, kunci publik yang tercuri tidak bisa dipakai untuk login. Ini mengurangi dampak pembobolan data.
3. Login Lebih Cepat dan Mudah
Anda tidak perlu mengingat atau mengetik apa pun. Cukup konfirmasi dengan biometrik atau PIN perangkat. Dalam survei independen 2024 yang dipesan FIDO Alliance, 53% responden mengaku sudah mengaktifkan passkey di setidaknya satu akun mereka.
4. Kekuatan Terjaga Otomatis
Passkey dibuat oleh sistem, bukan oleh manusia. Tidak ada kata yang mudah ditebak, tidak ada pola yang berulang, dan tidak ada risiko memakai passkey yang sama di dua situs, karena setiap layanan mendapat pasangan kunci sendiri.
5. Dukungan Platform Semakin Luas
Passkey didukung oleh sistem operasi, browser, dan pengelola password besar. Microsoft, misalnya, menjelaskan di dokumentasi Windows bahwa passkey dapat bekerja di sebagian besar perangkat pengguna, bahkan di perangkat lain yang berada berdekatan. Cakupan ini membuat peralihan dari password makin realistis.
Passkey vs Password Tradisional
| Aspek | Password tradisional | Passkey |
|---|---|---|
| Yang perlu diingat | Password | Tidak ada |
| Risiko phishing | Tinggi | Rendah, terikat ke domain sah |
| Dipakai ulang antarsitus | Sering terjadi | Tidak, unik per layanan |
| Dampak kebocoran server | Bisa memicu pengambilalihan akun | Kunci publik tidak bisa dipakai login |
| Langkah login | Ketik, kadang ditambah OTP | Verifikasi biometrik atau PIN |
Cara Mengaktifkan Passkey di Akun Anda
Langkahnya mirip di sebagian besar layanan, meski nama menunya bisa berbeda.
- Pastikan perangkat siap. Aktifkan kunci layar dengan sidik jari, wajah, atau PIN, lalu perbarui sistem operasi dan browser.
- Buka pengaturan keamanan akun. Cari menu bernama “Passkey”, “Kunci sandi”, atau “Login tanpa password”.
- Buat passkey. Ikuti petunjuk di layar dan verifikasi dengan biometrik atau PIN.
- Cek tempat penyimpanan. Passkey bisa tersimpan di perangkat, akun platform, atau pengelola password. Pilih yang bisa Anda pulihkan jika perangkat hilang.
- Siapkan cadangan. Biarkan metode pemulihan akun tetap aktif, dan daftarkan lebih dari satu perangkat bila memungkinkan.
- Uji login. Keluar dari akun, lalu masuk lagi memakai passkey untuk memastikan semuanya berjalan.
Contoh Kode untuk Pengembang
Di sisi web, passkey dibuat lewat WebAuthn API. Berikut contoh sederhana untuk pendaftaran di browser. Nilai challenge dan user.id harus dibuat oleh server, bukan ditulis langsung di klien.
// Pendaftaran passkey di browser
const credential = await navigator.credentials.create({
  publicKey: {
    challenge: challengeDariServer,          // ArrayBuffer acak dari server
    rp: { name: "Contoh Situs", id: "contoh.com" },
    user: {
      id: idPenggunaDariServer,              // ArrayBuffer unik per pengguna
      name: "andi@contoh.com",
      displayName: "Andi"
    },
    pubKeyCredParams: [
      { type: "public-key", alg: -7 },       // ES256
      { type: "public-key", alg: -257 }      // RS256
    ],
    authenticatorSelection: {
      residentKey: "required",
      userVerification: "preferred"
    }
  }
});
// Kirim credential ke server untuk diverifikasi dan disimpan kunci publiknya.
Untuk login, Anda memanggil navigator.credentials.get() dengan tantangan baru dari server. Server lalu memverifikasi tanda tangan memakai kunci publik yang tersimpan. Gunakan pustaka server yang sudah teruji untuk bagian verifikasi, karena kesalahan kecil di sini bisa membuka celah keamanan.
Batasan dan Kesalahan Umum
Passkey bukan solusi sempurna untuk semua situasi. Beberapa hal perlu diperhatikan:
- Tidak semua layanan mendukung. Anda masih akan memakai password di banyak situs untuk sementara waktu.
- Pemulihan akun tetap penting. Jika perangkat hilang dan passkey tidak tersinkron, Anda butuh jalur pemulihan yang aman.
- Kunci layar yang lemah merusak keamanan. PIN sederhana seperti 1234 membuat perlindungan biometrik jadi kurang berarti.
- Menghapus password terlalu cepat. Jangan menonaktifkan semua metode lama sebelum Anda yakin passkey berfungsi di semua perangkat yang Anda pakai.
- Mengira passkey kebal terhadap semua serangan. Passkey sangat mengurangi risiko phishing dan pencurian kredensial, tetapi perangkat yang terinfeksi malware tetap berbahaya.
- Berbagi perangkat. Jika orang lain bisa membuka kunci perangkat Anda, mereka bisa memakai passkey di dalamnya.
Daftar Periksa Keamanan Akun
- Apakah kunci layar perangkat memakai PIN atau biometrik yang kuat?
- Apakah akun email utama dan akun keuangan sudah memakai passkey?
- Apakah passkey tersimpan di tempat yang bisa dipulihkan?
- Apakah metode pemulihan akun masih aktif dan terbarui?
- Apakah Anda mendaftarkan lebih dari satu perangkat?
- Apakah situs yang belum mendukung passkey memakai password unik dan verifikasi dua langkah?
- Apakah sistem operasi dan browser sudah diperbarui?
Kesimpulan: Passkey Layak Dicoba sebagai Pengganti Password
Passkey mulai menggantikan password tradisional karena lebih aman dan lebih mudah dipakai. Kunci privat tetap di perangkat, login terikat pada domain yang sah, dan Anda tidak perlu mengingat apa pun. Hasilnya, risiko phishing dan penyalahgunaan data bocor menurun.
Meski begitu, peralihan tidak harus langsung total. Mulailah dari akun yang paling penting, seperti email dan keuangan, siapkan metode pemulihan, lalu perluas ke akun lain seiring dukungan layanan bertambah. Dengan langkah bertahap, Anda bisa menikmati keamanan yang lebih baik tanpa kehilangan akses.
Artikel Lainnya di KomputerDaily
Amankan akun sudah, sekarang rawat perangkat tempat passkey Anda tersimpan:
- Cara Merawat Komputer agar Awet, Tidak Lemot, dan Tetap Berkinerja Optimal
- Penyebab Komputer Tidak Bisa Menyala dan Cara Mengatasinya
- PC Build untuk Pemula: Panduan Merakit Komputer dari Nol
